
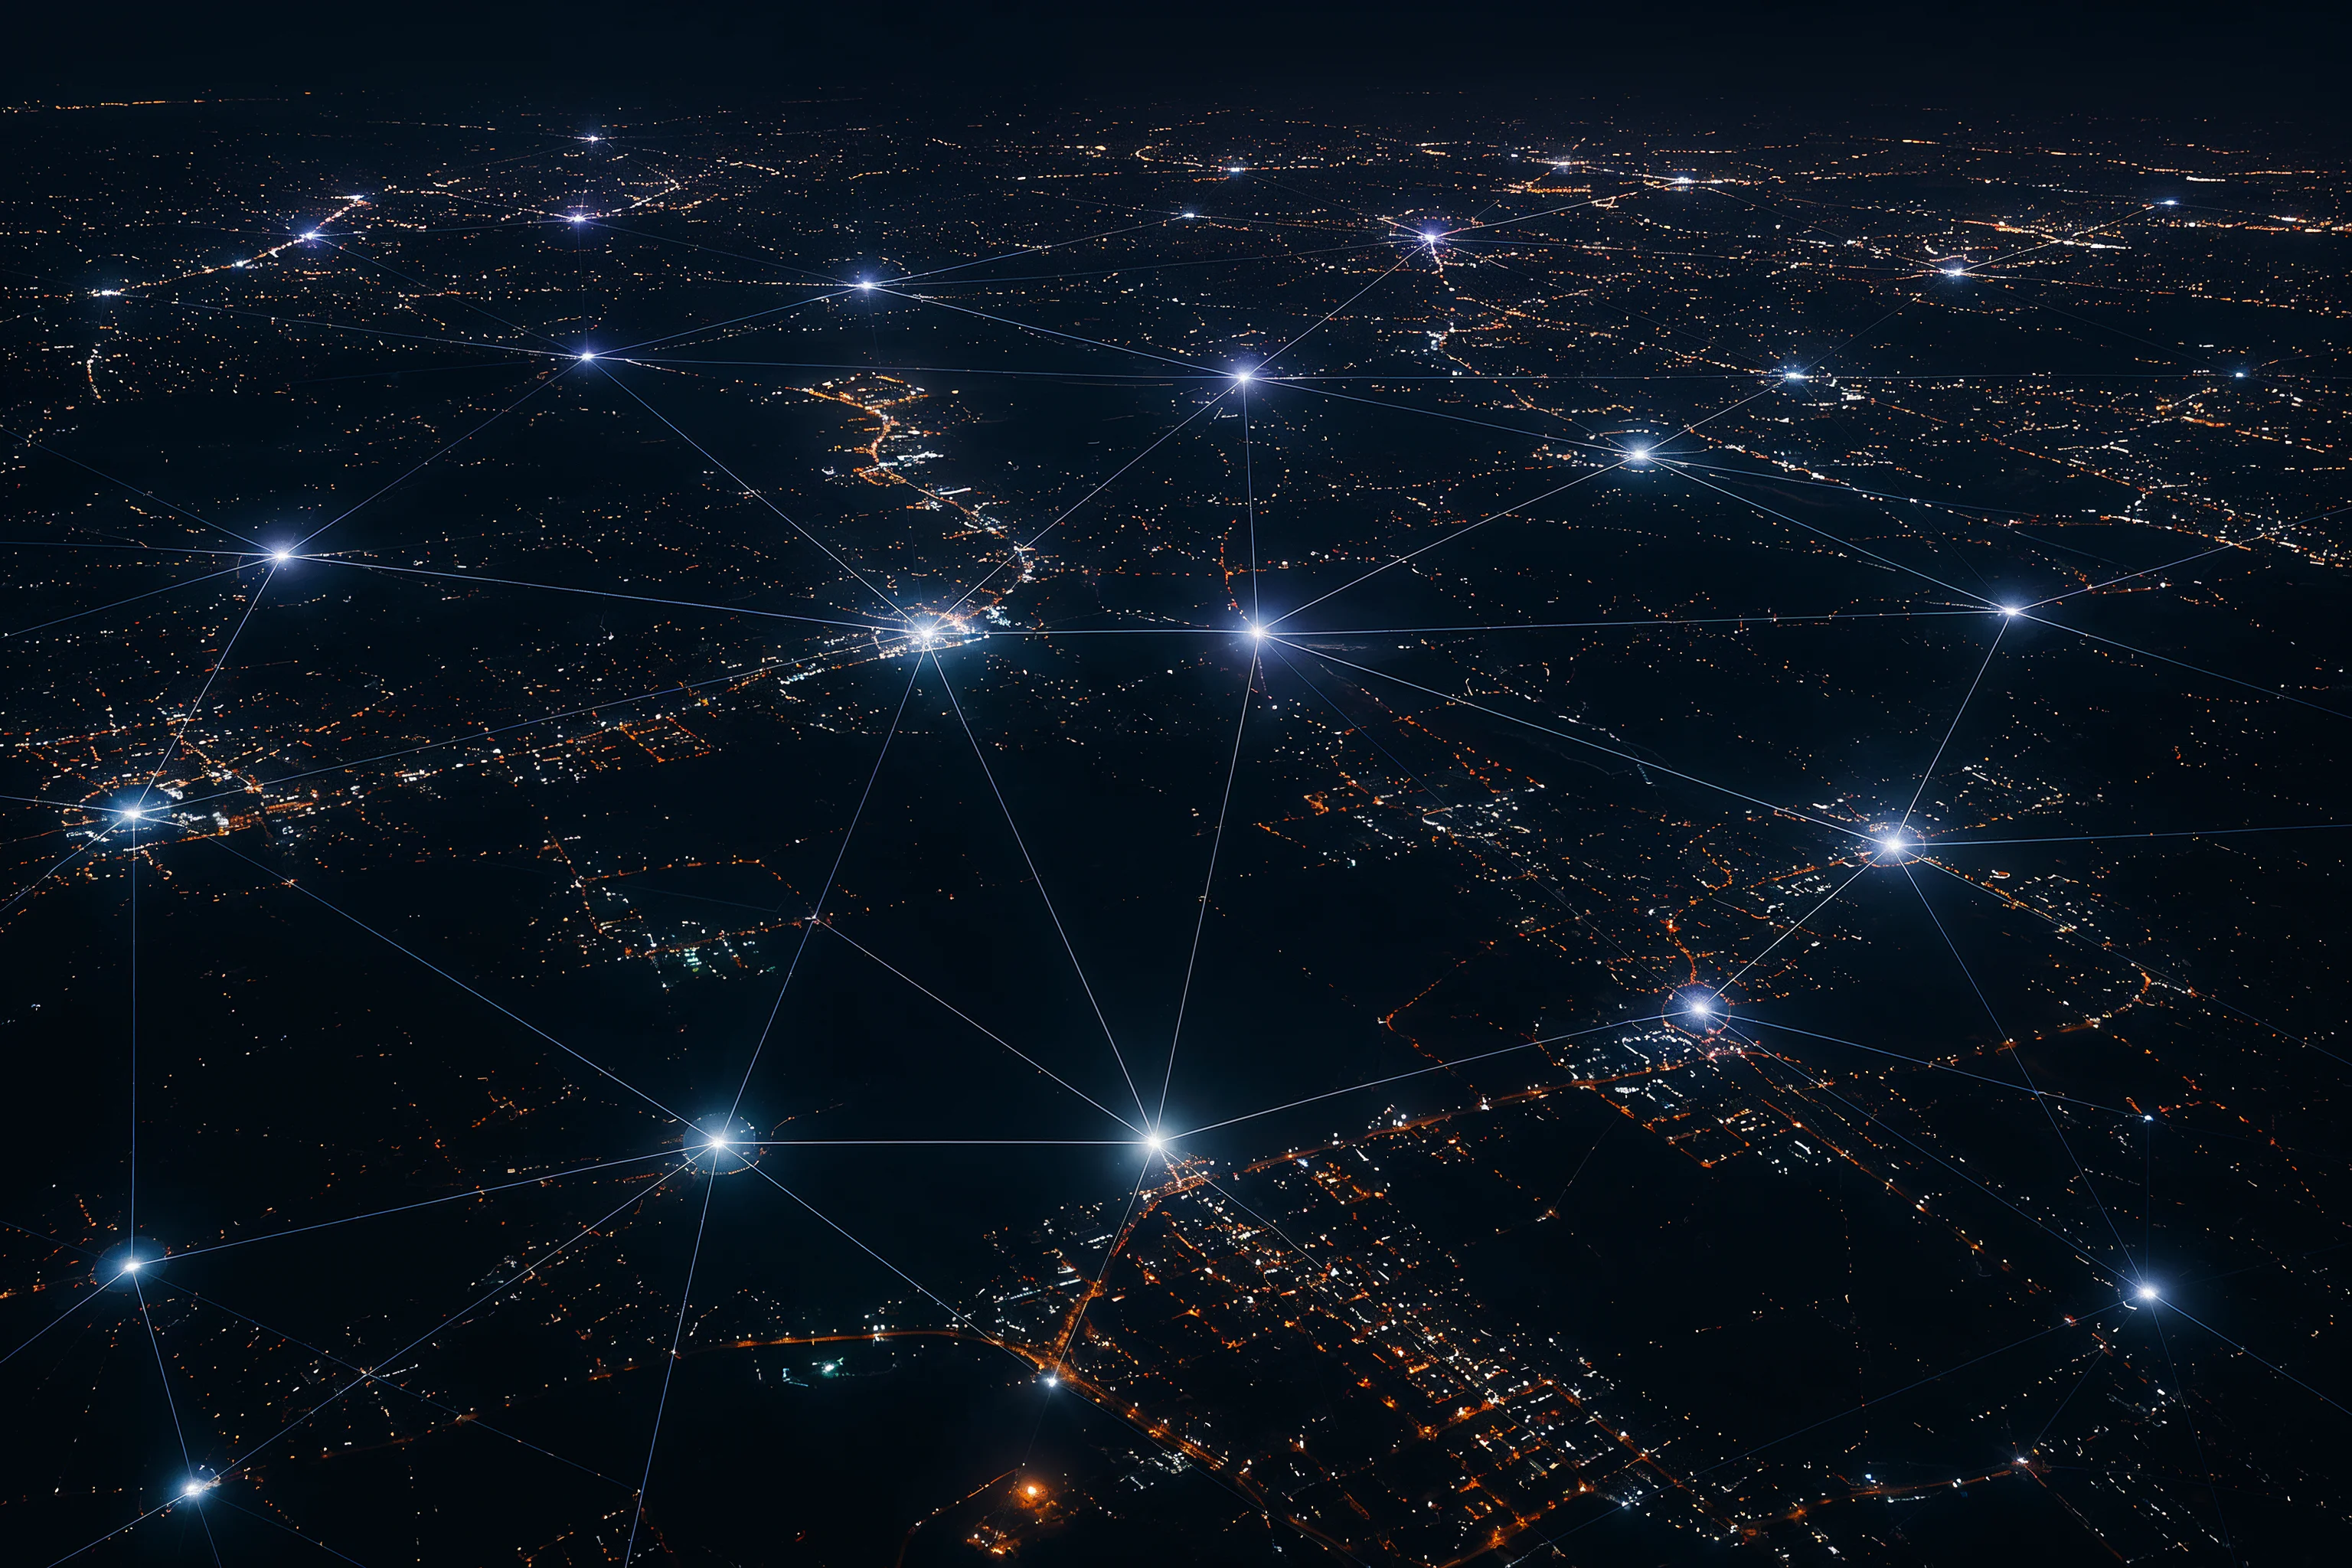
Fragmentierte Identitätslandschaft
Fragmentierte Benutzerkonten, Rollen und Berechtigungen über verschiedene Systeme hinweg führen zu hohem Verwaltungsaufwand, Sicherheitsrisiken und mangelnder Transparenz.
Die Herausforderung
Wo fragmentierte Identitäten zum Problem werden
-

Doppelte Identitäten
Mehrere Benutzerkonten und inkonsistente Daten erschweren Verwaltung und Kontrolle.
-
Manuelle Prozesse
Manuelle Provisionierungsprozesse erhöhen den Aufwand und das Risiko von Fehlern und Sicherheitslücken.
-
Fehlende Transparenz
Berechtigungen und Zugriffe sind oft über verschiedene Systeme verteilt und schwer nachvollziehbar.
-
Audit-Aufwand
Prüfungen und Zertifizierungen erfordern hohen manuellen Aufwand und umfangreiche Nachweise.


-
Auswirkungen
Die Auswirkungen fragmentierter Identitäten
Fragmentierte Identitäten erschweren die Verwaltung von Zugriffsrechten, erhöhen Sicherheitsrisiken und verursachen zusätzliche operative Aufwände im gesamten Unternehmen.
- Höhere Sicherheitsrisiken
- Fehlende Transparenz über Zugriffe
- Aufwendige Audit- und Compliance-Prozesse
- Verzögerte On- und Offboarding-Abläufe
- Steigende Administrationskosten
-
Unser ansatz
Eine zentrale Identität für alle Systeme
Wir schaffen eine zentrale Identitätsschicht, die alle Applikationen mit einer eindeutigen Identität verbindet – für automatisierte Rechtevergabe, effizientes Lifecycle Management und kontinuierliche Compliance.
- Einheitliche Identitäten über alle Systeme
- Automatisierte Provisionierung und Deprovisionierung
- Zentrale Übersicht über Rollen und Berechtigungen
- Konsistente Richtlinien und Governance
- Kontinuierliche Compliance und Nachvollziehbarkeit
Ergebnisse
Was sich nach der Implementierung verändert
-
Zentrale Transparenz
Vollständige Übersicht über Identitäten, Rollen und Berechtigungen in allen angebundenen Systemen.
-
Automatisierte Prozesse
Automatische Provisionierung und Deprovisionierung reduzieren manuellen Aufwand und Fehlerquellen.
-
Konsistente Berechtigungen
Einheitliche Richtlinien sorgen für kontrollierte und nachvollziehbare Zugriffsrechte.
-
Kontinuierliche Compliance
Regelmäßige Überprüfungen und dokumentierte Prozesse unterstützen Audit- und Compliance-Anforderungen.


Implementierung
Von der Analyse bis zum Betrieb
-
01
Analyse der bestehenden Systeme
Bewertung der aktuellen Applikationslandschaft, Identitäten, Rollen und Prozesse zur Identifikation von Optimierungspotenzialen.
-
02
Architektur und Zielmodell definieren
Entwicklung einer skalierbaren IAM-Architektur mit klaren Rollen, Verantwortlichkeiten und Governance-Strukturen.
-
03
Integration der Anwendungen
Anbindung bestehender Systeme und Cloud-Dienste an eine zentrale Identitätsplattform für durchgängige Prozesse.
-
04
Automatisierung von Prozessen
Automatisierte Bereitstellung, Änderung und Entziehung von Berechtigungen entlang des gesamten Identity Lifecycles.
-
05
Kontinuierliche Optimierung
Regelmäßige Überprüfung und Weiterentwicklung der IAM-Landschaft zur Unterstützung neuer Anforderungen und Compliance-Vorgaben.
Bereit für den nächsten schritt
Für regulierte Umgebungen entwickelt
Vielen Dank für Ihre Anfrage!
Ihre Nachricht wurde erfolgreich übermittelt. Unser Team wird sich so schnell wie möglich mit Ihnen in Verbindung setzen.